よくあるご相談ネットショップ / はじめての方へ
ネットショップの
情報漏えい、
被害を小さくする準備
ネットショップを運営する方向けの解説です。できる対策は、使っているショップの仕組みや決済の会社、サーバーによって違い、変わることもあります。一般的な考え方をまとめたもので、すべての場合に当てはまるわけではありません。
 社長うちのお店も、狙われるのだろうか
「ネットショップのお客様の情報を、絶対に漏らさない方法はありますか」
そんなご相談をいただくことがあります。
正直に言うと、百パーセント防ぐ方法はありません。だから、防ぐことに加えて、もし起きても被害を小さくする準備をしておきます。準備は4つに分けると考えやすくなります。持たない・入り口を減らす・早く気づく・広げない。そして、起きたときに、誰に、何を、どの順で知らせるかを先に決めておくことです。
ネットショップを運営する方向けの解説です。できる対策は、使っているショップの仕組みや決済の会社、サーバーによって違い、変わることもあります。一般的な考え方をまとめたもので、すべての場合に当てはまるわけではありません。
よくある心配
- ニュースで情報漏えいを見るたびに、うちは大丈夫かと不安になる
- 何から手をつければいいのか分からない
- もし起きたら、何をすればいいのか決まっていない
 社長もし、お客様の情報が漏れたら…
考え方を変える:防ぐだけでなく、小さくする
 社長絶対に防ぐ方法はありますかアオイ百パーセントはありません。だから、被害を小さくする準備もします
入られないための対策は大切です。それでも、ソフトの新しい弱点が見つかることもあれば、人の操作の間違いが起きることもあります。「防げたはず」だけに頼らず、もし入られても、漏れるものを少なく、気づくのを早く、広がるのを小さくしておくと、お客様とお店の両方を守りやすくなります。
被害を小さくする4つの準備
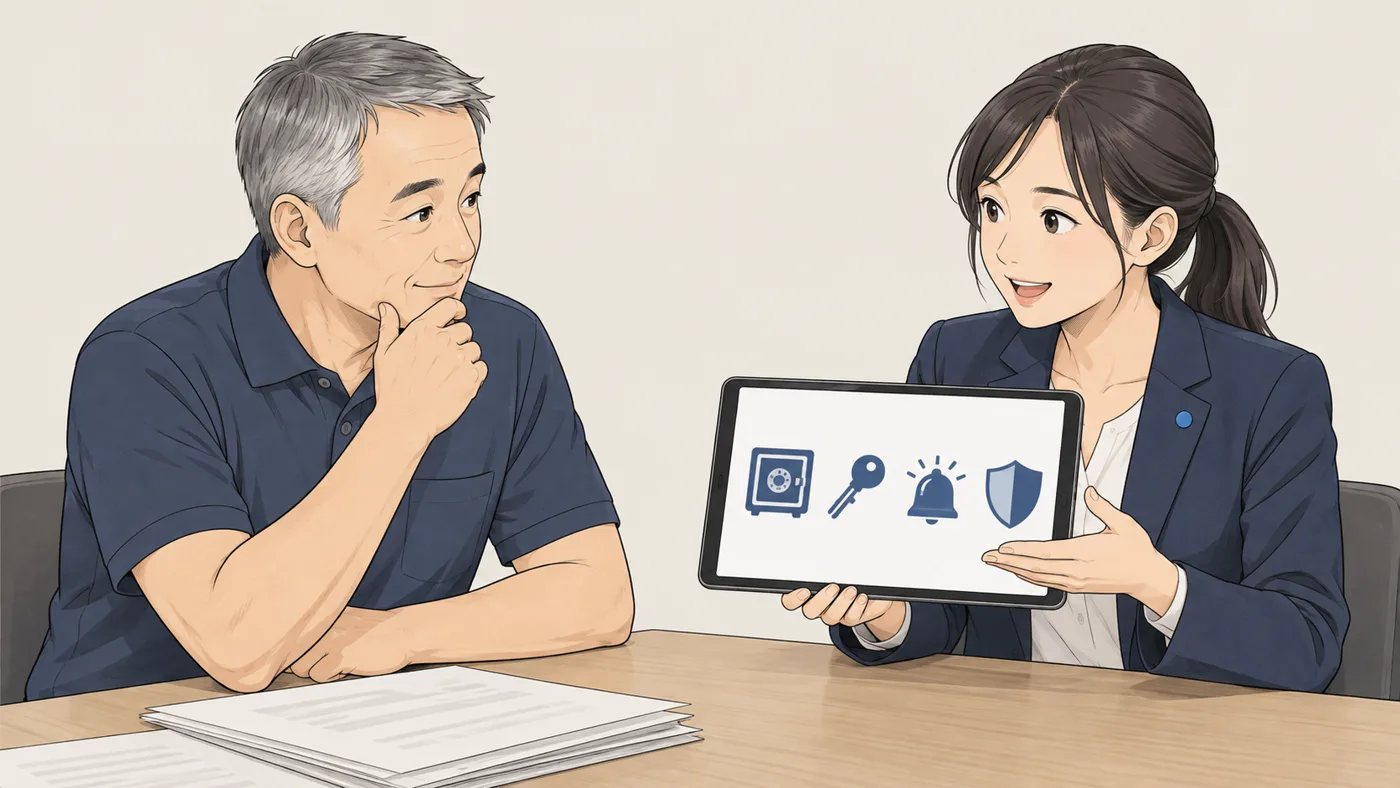 アオイ持たない、入り口を減らす、早く気づく、広げない、の4つです
持たない
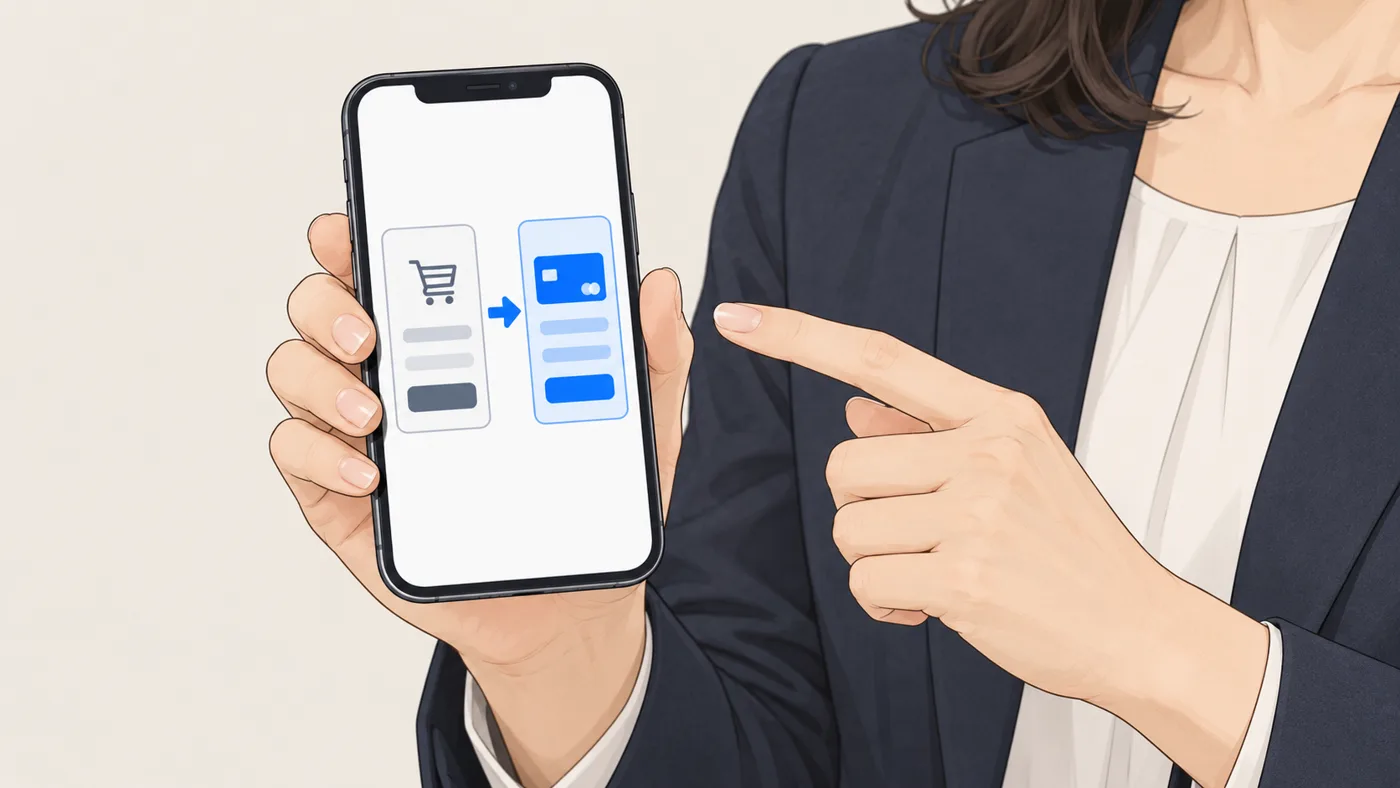 アオイカードの番号は、お店で持たずに決済の会社に任せます
カードの番号を、お店のサーバーやパソコンで保存も処理もせず、通しもしない決済の方式を選び、番号を入れる画面や保管を決済の会社の仕組みに任せると、お店から漏れる範囲を小さくできます。保存だけしていなくても、お店のサーバーを番号が通る作りでは、そこから抜き取られるおそれが残ります。ただし、支払いの画面そのものを書き換えられると、入力中の番号を抜き取られるおそれがあります。03の「早く気づく」とあわせて考えます。使わなくなったお客様の情報は、法令で残す期間や、返品・問い合わせの対応に要る期間を確かめたうえで、要らなくなったら消します。メールや表計算のファイルに、注文の情報を貯めたままにしていないかも見直します。
入り口を減らす
入られやすいところを減らします。
- 管理画面に二段階の認証を入れる:パスワードが知られても、それだけでは入れないようにします。
- 使っていない機能やアカウントを消す:やめた人のアカウントや、試しに入れたままのプラグインは、入り口になることがあります。
- ソフトをこまめに新しくする:ショップの仕組み・プラグイン・サーバーのソフトは、弱点を直す更新が出ることがあります。更新の前には控えを取り、更新のあとは画面と注文の流れを確かめます。
早く気づく
気づくのが遅いほど、被害は広がりやすくなります。見慣れないログインがあったときや、ページや支払いの画面が書き換えられたときに知らせが届くようにしておきます。管理画面のログインの記録や、ファイルの変更を知らせる仕組みを使える場合があります。知らせを受け取る人を決めておくことも大切です。
広げない
もし一か所に入られても、そこから先に広がらないようにします。
- 担当ごとに、見られる範囲を分ける:発送の担当には発送に要る情報だけ、というように、管理画面の権限を分けます。
- パスワードを使い回さない:一つ漏れたときに、ほかのサービスまで入られるのを防ぎます。
あわせて:戻せるようにしておく
サーバーが使えなくなったり、データを書き換えられたりしたときに備えて、控え(バックアップ)をサーバーとは別の場所にも残します。サーバーと同じ管理画面から一緒に消せてしまう場所だけでなく、消されにくい場所にも置いておくと安心です。控えにもお客様の情報が入っているので、見られる人を限り、暗号化などで守り、要らなくなった控えは消します。個人のクラウドや持ち歩くUSBメモリに、そのままコピーしないようにします。控えから実際に戻せるかを、ときどき試しておきます。
起きたときの手順を、先に決めておく
起きてから考えると、あわてて大事なことを飛ばしやすくなります。落ち着いているうちに、次のことを紙一枚にまとめておきます。
- 誰が判断するか:社内の責任者と、相談する制作会社・サーバー会社・決済の会社の連絡先
- まず何をするか:被害が広がらないように止める、何が起きたかの記録を残す、画面やデータをあわてて消さない
- 誰に、どの順で知らせるか:決済の会社、お客様、関係するところ
個人情報が漏れたおそれがあるときは、内容によって、国(個人情報保護委員会)への報告や、ご本人への連絡が必要になる場合があります。また、クレジットカードを扱うネットショップには、カードの情報を自社の機器で保存・処理・通過させないこと(そうしない場合は、国際的な安全基準に沿うこと)や、サイトの弱点への対策などが求められています。報告が必要な場合は、調査がすべて終わるのを待たずに、早めに報告することが求められています。期限などは、案内で確かめてください。何が必要かは、個人情報保護委員会や経済産業省の案内で確かめてください。
一度決めた手順も、担当が変わったときや、ショップの仕組みを変えたときに見直します。
関係する記事
- WordPressのサイトが改ざんされたら、まず何をするか(よくあるご相談)
- 作品を、海外の方にも。水墨画の作家の多言語サイトとネットショップ(制作事例)
- 宅配買取の受付票づくりを、Shopifyの中で効率化(制作事例)
よくあるご質問
小さなネットショップでも、狙われることはありますか?
あります。規模に関係なく、古いままのソフトや、使い回されたパスワードなど、入りやすいところが機械的に探されることがあります。「うちは小さいから大丈夫」と考えず、被害を小さくする準備をしておくと安心です。
カードの番号をお店で持たないとは、どういうことですか?
お客様がカードの番号を入れる画面や、番号の保管を、決済の会社の仕組みに任せる形です。お店のサーバーやパソコンでカードの番号を保存も処理もせず、通しもしないので、もしお店側に入られても、カードの番号まで漏れるおそれを小さくできます。どの形になっているかは、使っているショップの仕組みや決済の会社の案内で確かめてください。
どの対策から始めればよいですか?
まずは、管理画面のパスワードを使い回していないかを見直し、二段階の認証を入れることと、ソフトやプラグインを新しくすることから始める方法があります。あわせて、使っていないアカウントを消すと、入り口を減らせます。一度に全部やろうとせず、できるところから順に進めます。
もし漏れたかもしれないと思ったら、まず何をしますか?
あわてて画面やデータを消さず、被害が広がらないように止めること、何が起きたかの記録を残すこと、決めておいた相手に知らせることが基本です。個人情報が漏れたおそれがあるときは、内容によって、国(個人情報保護委員会)への報告や、ご本人への連絡が必要になる場合があります。詳しくは、個人情報保護委員会の案内や、専門家に確かめてください。
バックアップは、どこに残せばよいですか?
サーバーと同じ場所だけでなく、別の、消されにくい場所にも控えを残しておくと安心です。サーバーごと使えなくなったときや、データを書き換えられたときにも、戻せる見込みが残ります。控えから実際に戻せるかを、ときどき試しておくことも大切です。
ネットショップの安全のことを、LINEで相談しませんか
友だち追加のあと、5問の短いアンケートにお答えください(困りごと・お仕事のジャンル・今のホームページのURL・始めたい時期・ひとこと)。
いただいた内容をもとに、次のようなことをご案内します。
- 今のショップで、どこから手をつければよいか
- カードの番号を持たない形になっているか
- 起きたときの手順の作り方
トークへのお返事は、担当の者がお送りします。15分の無料相談(オンライン)のご予約もできます。
ネットショップの安全をLINEで相談するLINEを使わない方は、こちらから15分のオンライン相談を予約できます。