よくあるご相談外部サービス / ニュースを自分ごとに
外部のサービスで扱う
お客様の情報、
把握できているか
外部のサービスにお客様の情報を預けている方向けの解説です。サービスの会社や、それを使う会社、利用者を責めるためのものではありません。事実は同社の公式発表(2026年11月2日・第2報)によります。後半の対策は、原因を推測せずに述べる一般的な考え方です。すべての場合に当てはまるわけではありません。
 アオイ自分のサイトは無事でも、預けた先で起きることがあります
2026年11月2日、メール配信サービス「アララメッセージ」を運営するアララ株式会社が、不正アクセスによる情報の流出について、続報(第2報)を公表しました。契約している会社向けの環境(サーバー97台・対象企業は精査中で推計で最大約380社)から、各社が登録していた会員の情報などが、外部に持ち出された、または持ち出されたおそれがあるとしています。
ニュースは「何が起きたか」を伝えます。この記事では一歩進めて、外部のサービスにお客様の情報を預けている自分の会社ならどうするかを、経営者の目線で考えます。
自分の会社のサイトに何も起きていなくても、情報を預けた先で、こうしたことが起きる場合があります。原因とは切り離した一般的な備えとして、まずお客様の情報を預けている外部のサービスを書き出すこと。そのうえで、預ける情報を必要なものに絞り、何かあったときにサービスの会社がどう知らせてくれるかと、お客様へのお知らせの文面を、紙1枚にまとめておきます。
メールの配信、予約、申し込みのフォーム、ネットショップなど、外部のサービスを使っている方向けの解説です。サービスの会社や、それを使う会社、利用者を責めるためのものではありません。事実は同社の公式発表(2026年11月2日・第2報)によります。後半は、わたしたちの考えです。
公表された事実
・約7,700万件は、契約している会社の環境(サーバー97台)のメールアドレスの件数です。人数ではなく、持ち出されたおそれのあるものを含みます。
・最大約713万通の不審メールは、約7,700万件とは別の区分です。送り先は外部から持ち込まれたアドレスとされ、約7,700万件が送り先に使われたとは示されていません。
・「Webサーバーの脆弱性とシステム環境の問題」は、第1報の共用の環境について分かった原因です。
・全面的に止まったのは、このメール配信サービスです。同社のほかのサービスには影響はないとしています。
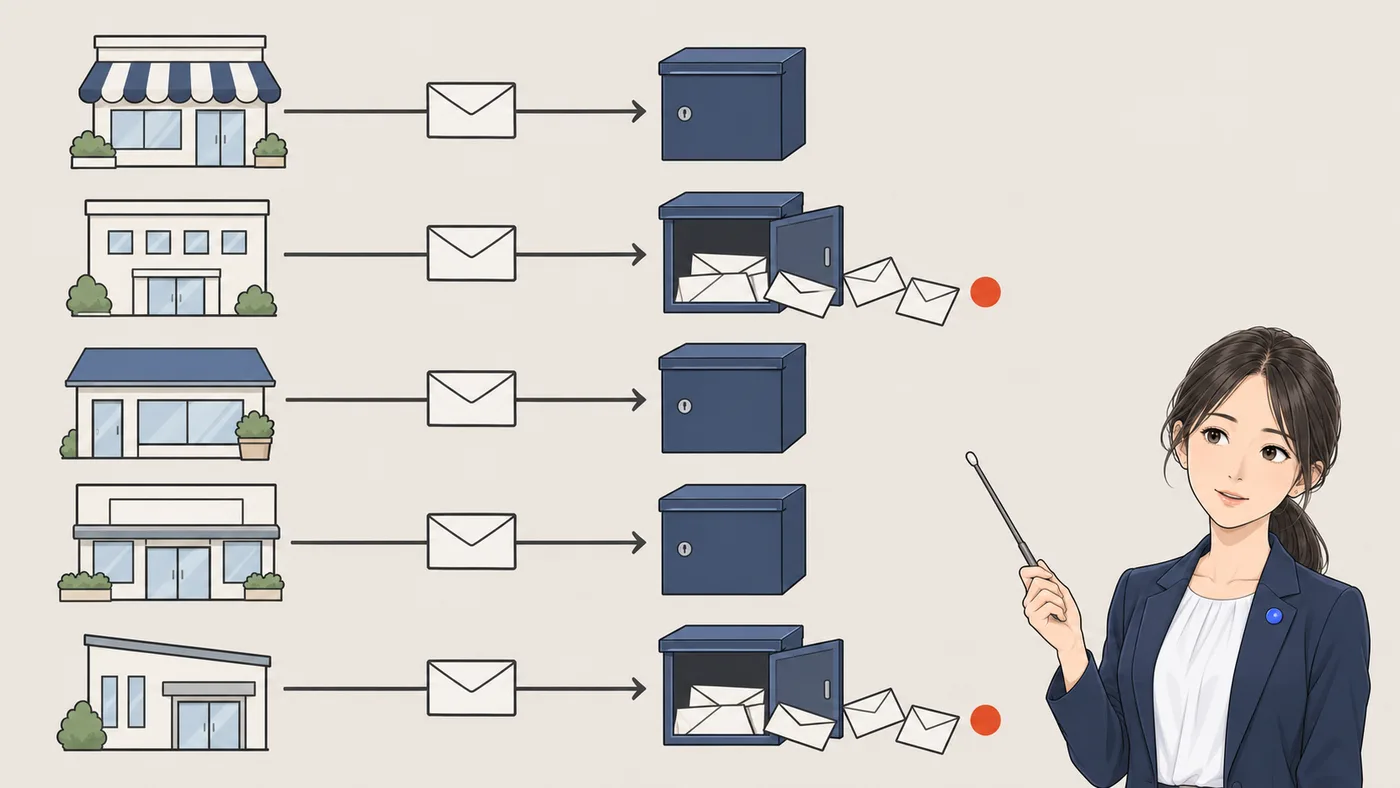 アオイ影響の範囲は、まだ精査中です
同社の発表(「アララメッセージ」への不正アクセスに関するお知らせ(第2報・PDF)・2026年11月2日)から、要点をまとめます。第1報は2026年10月29日に公表されています。
- 第2報で新たに分かったのは、2026年10月28日から31日にかけての、サービスを経由した不正アクセスです。契約している会社向けの環境にあるサーバー97台から、メールアドレスと会員の情報が外部に持ち出されたとしています(持ち出されたおそれのあるものを含みます)。対象の会社の数は精査中で、推計で最大約380社です。
- 持ち出された、または持ち出されたおそれのあるメールアドレスは、この区分で約7,700万件(精査中)です。発表では、個人が複数のアドレスを持っている可能性があるため、利用者の人数を示すものではないとしています。
- 持ち出された情報は、メールアドレスのほか、契約している会社がサービスに登録した項目(氏名、性別、生年月日、電話番号、会員番号、住所など。会社によって異なる)と、配信の宛先などの記録です。同社のサービスでは、クレジットカードの番号は一切保有していないとしています。
- これとは別に、サービスの二つの環境が不正に使われ、2026年10月28日から30日にかけて、クレジットカード会社を装った不審なメールが最大約713万通送られました。送り先は、第三者が外部から持ち込んだメールアドレスとしています。
- 同社は、2026年10月31日にこのメール配信サービスの提供をすべて停止しました。再開の時期は未定で、その他の同社のサービスには影響はないとしています。契約している会社の環境への侵入の開始の時期と経路は、引き続き調べているとしています。
- 第1報で公表した共用の環境については、Webサーバーの脆弱性に加え、システム環境の問題も関係していたことが分かったとしています。
- 第1報で公表した共用の環境の件数なども更新されています(メールアドレス3,386,187件〈重複を除く〉と、5社が登録した氏名・会社名などを含む顧客データ最大411,827件。97台の区分とは重複の可能性があり、合算されていません)。件数はどれも精査中で、今後変わる可能性があるとしています。
メールを受け取った方へ:同社は、同社やサービスを使う会社をかたるメール、SMS、電話、郵便物などに注意し、心当たりのない連絡のURLを開かない、IDやパスワード、カードの情報を入力しない、添付ファイルを開かないよう呼びかけています。2026年10月28日から30日に、送信元「news@arara.com」から発表に示された件名で届いたメールは、本文のURLにアクセスせず、削除するようお願いしています。この記事は11月2日の発表の時点の内容です。最新の情報は、同社の発表で確かめてください。
自分の会社なら、どうなるか(わたしたちの考え)
ここからは、わたしたちの考えです。原因を推測せずに、外部のサービスを使う会社全般に当てはまる話としてお伝えします。
自分のサイトに何も起きていなくても、預けた先で起きることがある
 社長うちのサイトは何ともないのに?
今回、持ち出された中には、サービスを使っていた会社の会員の情報がありました。お知らせのメールを送るために、お客様の名前やアドレスを配信のサービスに登録しておくのは、ごく普通のことです。だからこそ、自分の会社の守りだけでなく、どこに何を預けているかを知っておくことが大事になる、とわたしたちは考えます。
お客様に、偽の連絡が届くおそれがある
 お客様このメール、開いて大丈夫かしら
一般に、名前やアドレス、電話番号がそろうと、お店やサービスの会社を名乗る、もっともらしい偽のメールや電話を作りやすくなります(なお、今回の約713万通の不審メールの送り先は、外部から持ち込まれたアドレスとされ、約7,700万件との結び付きは示されていません)。流出した情報が悪用された場合、お客様に偽の連絡が届くおそれがあり、会社にも問い合わせへの対応などが生じます。案内を準備しておくと安心です。
配信のサービスが止まると、メールを使う仕事に影響する
今回、このメール配信サービスは全面的に止められ、再開の時期は未定です。お知らせや予約の確認のメールをそのサービスで送っていれば、その間は別の手段を考える必要があります。止まったときに、何で代わりに知らせるかも、決めておくと安心です。
今日、確かめておきたいこと
どれも、今回の原因とは切り離した、一般的な備えです。
動画でもご覧いただけます(音声が出ます)。
お客様の情報を預けている外部のサービスを書き出す
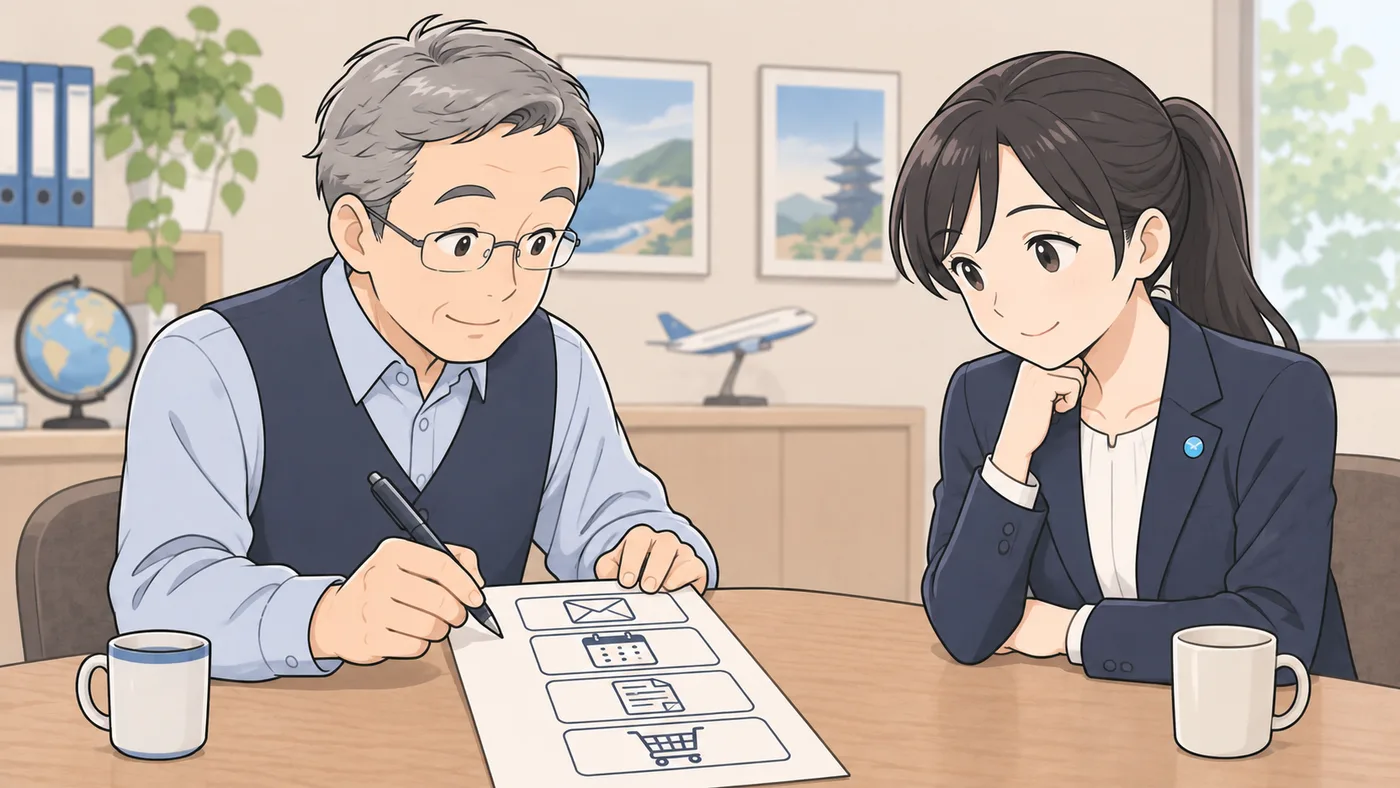 社長メール、予約、フォーム、ショップ。4つもあった
メールの配信、予約、申し込みのフォーム、ネットショップ、顧客の名簿、会計など、お客様の情報が入っている外部のサービスを、紙に書き出します。どのサービスに、どんな情報を、どれくらい預けているかと、契約の窓口、管理画面に入れる人を並べておけば、どこかで何か起きたときに、自分の会社が対象かどうかをすぐ確かめられます。
預ける情報を、必要なものに絞る
 アオイ使っていない項目と古いリストは、消せるか聞いてみましょう
今回の対象になった会社の登録の内容を評価するものではありません。一般的な備えとして、使う目的ごとに、本当に必要な項目だけを預けているかを、ときどき確かめます。たとえば、お知らせのメールを送るだけなら、名前とメールアドレスで足りる場合があります。使わなくなった配信のリストや、古い会員の情報を消せるかも、サービスの会社に聞いておきます。画面の上で消しても、書き出したファイルや控えに残っていることがあるので、そこまで含めて確かめます。
何かあったときの知らせ方を確かめ、紙1枚にまとめる
 社長何かあったら、どう連絡が来るんですか?
- 何かあったときに、サービスの会社がどう知らせてくれるか(メールか、管理画面か、誰宛てか)を確かめる。連絡先のアドレスが、今も読まれているものかも見直す
- 管理画面に二段階の認証を使えるなら入れる。辞めた人や使っていないアカウントは消し、パスワードを使い回さない
- 契約の窓口、まず何を止めるか、お客様へのお知らせの文面の下書き、止まったときに代わりに知らせる手段を、紙1枚にまとめる
個人データの漏えいやそのおそれがあり、法律で定められた場合に当たるときは、原則として個人情報保護委員会への報告と、ご本人への通知が必要になります。外部のサービスに預けている場合の役割分担や、通知に代わる方法が認められる場合もあるので、個人情報保護委員会の案内や専門家で確かめてください。
どの対策も、必ず防げるものではありません。それでも、預けている先を知り、預ける情報を少なくし、起きたときの動きを早くすることで、被害を小さくする助けになります。何ができるかは、使っているサービスによって違うので、サービスの会社の案内でも確かめてください。
関係する記事
よくあるご質問
自分のサイトが攻撃されていなくても、お客様の情報が漏れることはありますか?
あります。メールの配信、予約、申し込みのフォーム、ネットショップなど、外部のサービスにお客様の情報を預けている場合、その預け先で不正アクセスなどが起きれば、自分のサイトに何も起きていなくても、預けていた情報が漏れることがあります。まず、どこに何を預けているかを書き出しておくと、何か起きたときにすぐ動けます。
使っているサービスから「対象です」と連絡が来たら、まず何をすればよいですか?
サービスの会社の案内に沿って、管理画面のパスワードや、つなぎ込みに使っている鍵(APIキーなど)の変更を求められていないか確かめます。次に、どのお客様の、どの情報が対象かを確かめ、お客様へのお知らせや問い合わせへの対応を準備します。法律で定められた場合に当たるときは、原則として個人情報保護委員会への報告とご本人への通知が必要になります。サービスの会社との役割分担もあるので、個人情報保護委員会の案内や、弁護士などの専門家で確かめてください。
預ける情報は、どこまで絞ればよいですか?
使う目的ごとに、本当に必要な項目だけを預けるのが基本です。たとえば、お知らせのメールを送るだけなら、名前とメールアドレスで足りる場合があります。目的があって必要な項目は残します。どの項目が要るかは、業種や使い方によって違います。
外部のサービスを使うのをやめたほうが安全ですか?
一概には言えません。自分でサーバーを持って運用すれば、その分の手入れや見張りもすべて自分で引き受けることになります。大事なのは、どのサービスに何を預けているかを把握し、預ける情報を絞り、何かあったときの連絡のしかたを確かめておくことです。
身に覚えのないカード会社からのメールが届きました。
本文のリンクは開かず、IDやパスワード、カードの番号を入力しないでください。今回の発表では、2026年10月28日から30日に、発表で示された送信元と件名で届いたメールは、本文のリンクにアクセスせず削除するよう呼びかけています。クレジットカードの情報を入力してしまった場合は、カードの裏面などにあるカード発行会社の窓口に、すぐに連絡してください。IDやパスワードを入力した場合は、正規のサイトや窓口で、必要な対応を確かめてください。
預けているお客様の情報のことを、LINEで相談しませんか
友だち追加のあと、5問の短いアンケートにお答えください(困りごと・お仕事のジャンル・今のホームページのURL・始めたい時期・ひとこと)。
いただいた内容をもとに、次のようなことをご案内します。
- お客様の情報を預けているサービスの書き出し方
- 預ける情報の絞り方
- 何かあったときの連絡の順番の作り方
トークへのお返事は、担当の者がお送りします。15分の無料相談(オンライン)のご予約もできます。
預けている情報のことをLINEで相談するLINEを使わない方は、こちらから15分のオンライン相談を予約できます。