よくあるご相談ホームページ / 今すぐ確かめる
うちのWordPress、
対策済みか
確かめる2つの手順
サイトをお持ちの方向けの、一般的な確かめ方の説明です。脆弱性の内容は IPA の注意喚起(2026年10月22日掲載・27日更新)、修正版とサポートの期限は PHP の公式、サーバーの例はわたしたちが確かめたことによります。サーバーやサイトの作りによって当てはまらない場合があり、すべてのサイトに当てはまるわけではありません。
 アオイWordPressのサイトをお持ちの方に、確かめてほしいことがあります
2026年10月21日、PHPの公式から、重大な脆弱性と、直した版が公開されました。悪用されると、外部の第三者にサーバーの中でプログラムを動かされ、サイトの改ざんや乗っ取りにつながるおそれがあります。
この記事は、作ってもらったWordPressのサイトを持っていて、自分では直せない方に向けて、確かめる手順を2つにしぼってまとめました。
やることは2つです。①管理画面でPHPの番号を控える(見つからなければ飛ばしてよい) ②サーバー会社か保守会社に、下の文章で「対策済みか」を聞く。これは「確かめる」手順です。対策済みと確かめられず、影響を受ける可能性があるときは、一時的な守り(アクセスの制限など)や、サイトを一時止める必要があるかを、管理している会社にすぐ相談してください。PHPの版の切り替えは、自分でボタンを押さず、保守会社に頼むのが安全です。
サイトをお持ちの方向けの、一般的な確かめ方の説明です。脆弱性の内容は IPA の注意喚起(2026年10月22日掲載・27日更新)、修正版とサポートの期限は PHP の公式、サーバーの例はわたしたちが確かめたことによります。サーバーやサイトの作りによって当てはまらない場合があります。
何が起きているのか
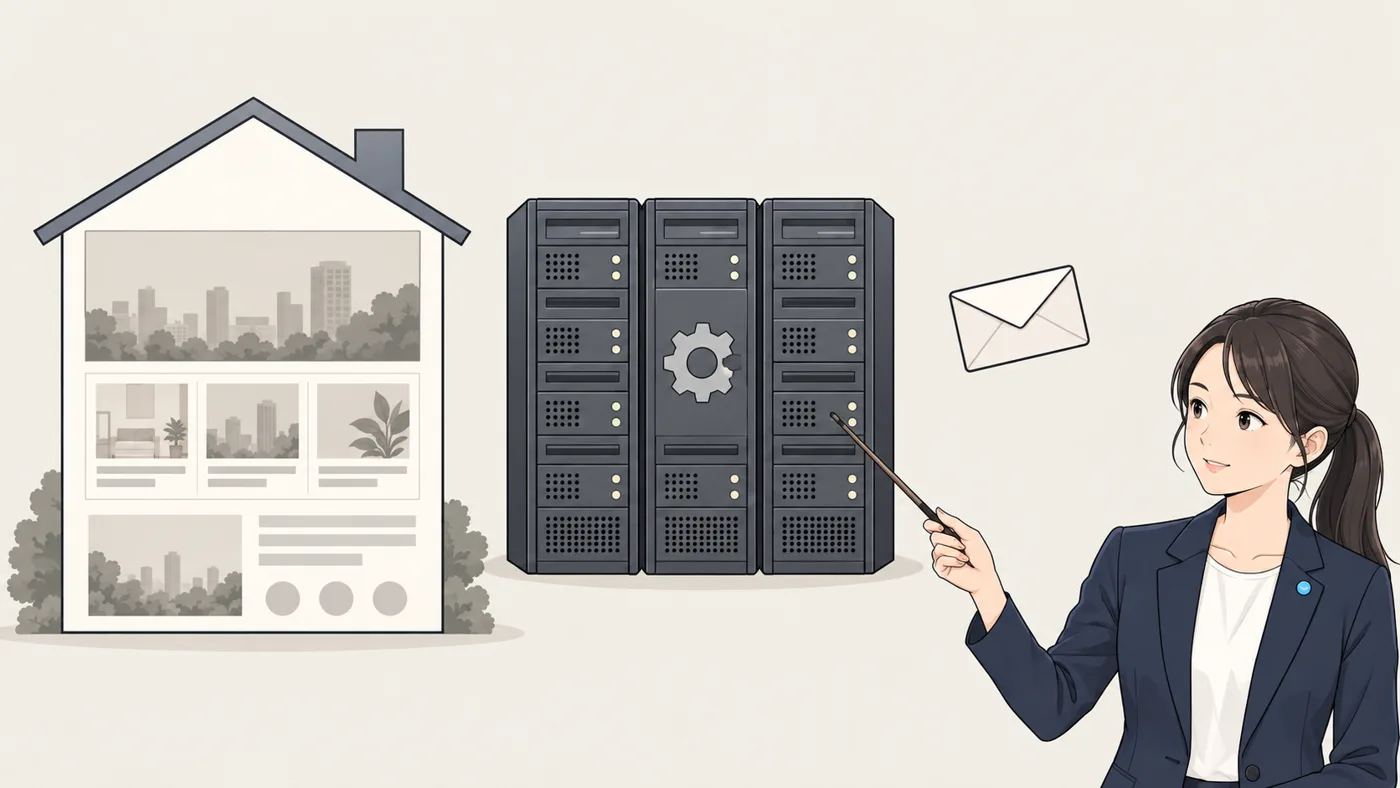 アオイサーバーの中の、小さな部品に穴が見つかりました
PHPは、WordPressなどを、サーバーの上で動かすためのしくみです。今回は、サイトから届いた情報を処理するところや、メモリが足りなくなったときのエラーの処理に、いくつかの穴が見つかりました。悪用されると、細工した通信を通じて、外部の第三者に、サーバーの中で勝手にプログラムを動かされるおそれがあります(通称「PHP2shell」)。どこまで影響が及ぶかは、サーバーの設定などで変わりますが、改ざんや乗っ取りにつながることがあります。
IPA の注意喚起によると、次の版が影響を受けます。
- PHP 8.2.35 より前の 8.2 系
- PHP 8.3.36 より前の 8.3 系
- PHP 8.4.27 より前の 8.4 系
- PHP 8.5.12 より前の 8.5 系
10月26日(現地時間)には、アメリカの CISA が、実際に悪用された脆弱性の一覧に登録しました。IPA は10月27日の時点で、国内での攻撃の被害の例は把握していないとしたうえで、対策済みの版への移行を呼びかけています。
上の一覧は、公式の修正版が出ている系列です。8.1 以前の版も無関係ではありません。IPA の注意喚起によると、調査に関わった会社(Wiz社)は、PHP 5.4 以降の版は少なくともどちらかの脆弱性の影響を受けるとしています。8.1 以前の版には、公式の修正版が出ていません。
確かめたほうがよいのは、公開中のWordPressのサイト
 経営者うちのサイトは、どうなんだろう
わたしたちは、お預かりしているお客様のサイトをまとめて確かめました。確かめた一部のサーバーでは、サーバー会社が版番号を変えないまま、作り直した版に入れ替えていた例もありました。作り直しただけでは、今回の脆弱性が直ったとまでは言えません。つまり、番号だけでは、対策済みかどうかを判断できないということです。だからこそ、自分で判断せず、サーバー会社の告知や回答で、今回の2つの脆弱性に対応済みかを確かめるのが近道です。
確かめる手順は、2つだけ
動画でもご覧いただけます(音声が出ます)。
PHPのバージョンを控える
 アオイツール、サイトヘルス、情報、サーバーの順です
WordPressの管理画面で、「ツール」→「サイトヘルス」→「情報」→「サーバー」と進むと、PHPのバージョンが書いてあります。見つからないときは、無理に探さず、飛ばしてかまいません。
 アオイ番号は、問い合わせに添えるために控えます
公式の修正版は、8.2.35/8.3.36/8.4.27/8.5.12 以降です(同じ系列の中で比べます)。古い番号なら、対策が必要な可能性が高いと考えてください。ただ、番号だけで対策済みかどうかは判断できないので、次の問い合わせに添えてください。
サーバー会社か保守会社に聞く
 経営者うちのサイトは、対策済みですか?
サイトのアドレスと、控えた番号を添えて、次の文章を送ってください。( )の中を書き換えてお使いください。
(サイトのアドレス)で使っているPHPは、CVE-2026-109618/CVE-2026-109619 に対応済みですか。未対応なら対応の予定を、今回の脆弱性に未対応だった可能性のある期間があれば、侵入の痕跡を調べる必要があるかも教えてください。(控えたPHPの番号: )
誰がPHPと記録(ログ)を管理しているかは、契約によって違います。共用のレンタルサーバーならサーバー会社、自社で借りたサーバーなら保守会社のことが多いでしょう。PHPと記録を実際に管理している会社に聞き、未対応だった期間があれば、侵入の調査を相談してください。記録の残り方によっては、侵入が無かったとまでは言い切れないことがあります。
これから:8.2 は今年の末で修正が終わる
 経営者切り替えは、お任せします
PHP 8.2 の公式のセキュリティ修正は、2026年12月31日で終わります(PHP 公式のサポート期間)。8.3 以上への切り替えは、自分でボタンを押さず、動作の確認と、元に戻す手順まで含めて保守会社に頼むのが安全です。切り替えのあとに、お問い合わせフォームや予約など、大事な画面が動くかも確かめてもらいましょう。
関係する記事
- WordPressのサイトが改ざんされたら、まず何をするか(よくあるご相談)
- ホームページの保守では、何をしているのか(よくあるご相談)
- お名前.com デスクトップクラウドに不正アクセス|小さな会社が確かめる4つのこと(よくあるご相談)
よくあるご質問
WordPressを使っていなければ、関係ありませんか?
PHPはWordPress以外の多くのサイトやシステムでも使われています。WordPressでなくても、PHPで動いているサイトなら対象になりえます。自分のサイトが何で動いているか分からないときは、作った会社かサーバー会社に、この記事の文章で聞いてみてください。
管理画面でPHPの番号が見つかりません。
無理に探さず、飛ばしてかまいません。番号は、自分で判断するためではなく、問い合わせに添えるために控えるものです。まずはサイトのアドレスを伝えれば、調べるのに必要な情報(契約者の名前など)を案内してもらえるはずです。
番号が修正版より古いと、もう乗っ取られているのですか?
番号だけでは分かりません。古い番号なら、対策が必要な可能性が高いので、すぐに問い合わせてください。ただ、同じ番号のまま作り直された版に入れ替わっていることもあり(わたしたちが確かめたサーバーにも例がありました)、番号から「対策済み」とも「未対策」とも決められません。逆に、新しい番号でも、それまでの間に入られていないとは限りません。だからこそ、PHPを管理している会社に、今回の2つの脆弱性に対応済みかを聞くのが確実です。
自分でPHPの版を切り替えてもよいですか?
おすすめしません。サーバーの管理画面でボタンを押せば切り替えられることが多いのですが、プラグインやテーマが新しい版に合わず、サイトが表示されなくなることがあります。動作の確認と、元に戻す手順まで含めて、保守会社に頼むのが安全です。
「対応済み」と言われたら、それで終わりですか?
「今は対応済み」でも、それまでに未対応だった期間があったかどうかも聞いてください。あれば、PHPと記録(ログ)を実際に管理している会社に、侵入の調査を相談してください。記録の残り方によっては、侵入が無かったとまでは言い切れないことがあります。
サイトの困りごとを、LINEで相談しませんか
友だち追加のあと、5問の短いアンケートにお答えください(困りごと・お仕事のジャンル・今のホームページのURL・始めたい時期・ひとこと)。
いただいた内容をもとに、次のようなことをご案内します。
- 自分のサイトが対策済みかの確かめ方
- PHPの版の切り替えの進め方
- 保守の会社と取り決めておくこと
トークへのお返事は、担当の者がお送りします。15分の無料相談(オンライン)のご予約もできます。
サイトの困りごとをLINEで相談するLINEを使わない方は、こちらから15分のオンライン相談を予約できます。